jeudi 27 juin 2013

Produits de sécurité : le référentiel SCAP du Homeland Security (DHS)

Si le DHS (Department of Homeland Security - Ministère américain de la sécurité intérieure) continue de faire monter en puissance le système Einstein 3 (1), il travaille de concert avec le NIST sur un autre facette de l'automatisation de la sécurité. SCAP alias Security Content Automation Protocol (Protocole automatique de contenu sécurité) doit permettre de définir un environnement de standards et de spécifications interopérables.

lundi 24 juin 2013

La Suède tacle Google, Snowden la NSA et le GCHQ

Le commissaire à l'information (1) suédois vient de récemment rendre un avis dont la portée locale pourrait, en réalité, déborder des frontières du nord de l'Europe. Et agir comme un aiguillon au niveau de l'Union européenne. Cet avis recommande à la municipalité de la ville de Salem "soit de remédier aux insuffisances de l'accord [d'utiliser les services cloud de Google] soit de cesser d'utiliser les services de Google" !

Dans le contexte des révélations d'Edward Snowden (affaire PRISM et maintenant GCHQ), cette décision suédoise prend un relief particulier. Et devrait, sans doute, donner du grain à moudre à celles et ceux qui s'interrogent (2)(3) sur l'intérêt de solutions cloud souveraines, y compris de niveau européen. Le déploiement en France, en particulier pour le secteur public (4), mériterait sans doute d'être accéléré. En se basant, par exemple, sur l'expérimentation en cours portée par la DILA.

mercredi 19 juin 2013

Quels enseignements tirer des premières attaques entièrement IPv6 ?

Un peu plus d'une année après le lancement d'un "World IPv6 Launch" (1) par l'ISOC, il semblerait que les premiers signes d'attaques réelles, uniquement basés sur le protocole IPv6, soient observables. C'est en tout cas ce que prétend Matthew Prince, l'un des fondateurs de CloudFlare (2). Si l'intérêt de la solution qu'il propose apparaît secondaire, la véritable information se trouve dans la typologie des attaques et dans une hypothèse intéressante.

lundi 10 juin 2013

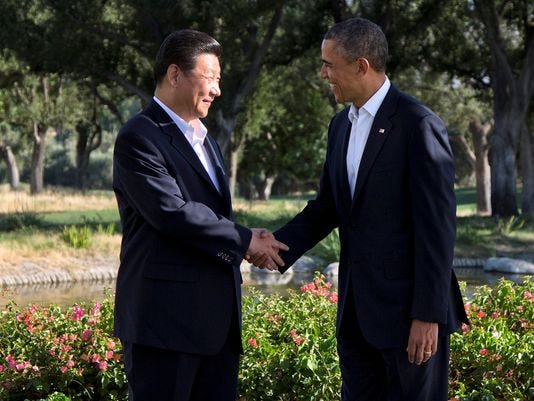
Cyber USA Chine : sommet de Sunnylands, un pas dans la bonne direction ?

Alors que le sommet bilatéral États-Unis / Chine à Sunnylands [1], Californie, vient de s'achever, cet article s'intéresse en particulier au volet cybernétique. En rappelant les "scoops" les plus emblématiques qui ont précédé cette rencontre historique puis en les replaçant dans un contexte d'opérations et de manœuvres informationnelles. L'occasion d'affermir certaines lignes de force pour finalement se demander si ce sommet aura permis aux deux frères ennemis d'avancer dans la bonne direction.

En premier lieu, il est sans doute utile de positionner cette rencontre en perspective des mouvements actuels dans la zone Asie-Pacifique. A ce propos, on relira la (très) courte présentation que j'effectuais la semaine dernière concernant le "Cyber Asie Pacifique".

lundi 3 juin 2013

Cyber Asie Pacifique

Reflet des évolutions du monde et zone où tous les regards convergent depuis quelques années, la zone Asie Pacifique se fait également le reflet des agitations actuelles liées aux conflictualités dans le cyberespace. Petit florilège de l'Inde aux USA en passant par Taïwan pour en venir à la Chine. Évidemment ?

Alors que la Corée du Nord a stoppé l'escalade et a mis en sourdine, très discrètement, sa rhétorique belliqueuse (presque) digne d'un poisson d'avril, Taïwan vient d'annoncer la création de sa quatrième unité cyber. Une unité spécialisée dans la défense des sites internet gouvernementaux.

lundi 27 mai 2013

Loi du (cyber) Talion : dérapages et absurdité à tous les étages

Identifier des cyber-attaquants pour pouvoir ensuite réagir en les attaquant soi-même, voilà une idée folle qui, si elle n'était pas proposée par une commission américaine officielle, serait à proprement parler consternante et d'une efficacité douteuse ! Dans un rapport de 100 pages, la Commission contre le vol de la propriété intellectuelle (1) recommande d'autoriser les entreprises du secteur privé à "activement récupérer leurs informations volées du réseau informatique de l'attaquant puis de le rendre indisponible voire le détruire sans aucune limitation".

L'approche utilisée est de considérer que la réglementation internationale mais aussi nationale, en dépit du renforcement de l'arsenal réglementaire par l'administration Obama, sont insuffisantes et sans effets. La commission propose donc de renforcer le coût d'une attaque ciblant les entreprises US en autorisant l'emploi d'outils cybernétiques offensifs par ces mêmes entreprises en vue de mener des actions de rétorsion !

vendredi 17 mai 2013

Du BYOD au BYOx : des choix difficiles face aux mutations actuelles dans l'entreprise

Le BYOD aura probablement été sur le podium des acronymes "star" de la cybersécurité en 2012 et 2013. Avec APT et "chinois" (1). Mot clé pour nombre d'articles et de conférences, "produit d'appel" pour d'autres études à finalité commerciale, le BYOD (2)  devient cependant une réalité tangible dans l'entreprise et les administrations. Avec son cortège de risques réels ou supposés mais, à tout le moins, potentiels. Une nouvelle tendance semble cependant se dessiner avec le BYOx. Sans que l'on sache vraiment s'il s'agit d'un concept, d'une réalité émergente ou d'un nouveau buzz qui se dégonflera aussi rapidement qu'il est apparu.

lundi 6 mai 2013

Comment choisir ce que deviennent les comptes Google après un décès ?

Si de prime abord la question peut paraitre étonnante, elle correspond cependant à une tendance en train de devenir un fait sociologique si ce n'est sociétal. J'avais d'ailleurs commis en janvier 2009 un article,  probablement un peu en avance, intitulé "dernières volontés numériques". En avance sur une tendance qui, finalement, semble être en train de se concrétiser.

jeudi 2 mai 2013

"Cyber war will not take place" : la conférence de Thomas Rid à Paris

Comme la semaine précédente avec David E. Sanger, la Chaire Castex de Cyberstratégie organisait une nouvelle conférence avec un invité de renom, même si un peu moins médiatique. Le Dr Thomas Rid est un chercheur que tous ceux qui s'intéressent aux conflictualités dans le cyberespace connaissent, au moins de réputation. Son dernier ouvrage, "Cyber war will not take place" (1), était l'occasion de venir échanger, le mercredi 24 avril 2013 à l’École militaire, devant un public clairsemé mais attentif.

T. Rid débute son intervention en rappelant ce qu'est la définition d'un acte de guerre : l'utilisation de la force et de la violence comme l'expression légale d'un instrument politique. Le concept de cyberguerre lui parait exagéré et mal adapté car les cyberattaques, générant peu de violence et aucune escalade, peuvent être circonscrites à trois grandes fonctions : le sabotage, l'espionnage et la subversion.

jeudi 25 avril 2013

Le plus grand risque actuel ? les (cyber)menaces déjà connues !

C'est en tout cas ce qu'affirme l'Information Security Forum (ISF) dans la synthèse de son étude annuelle intitulée "Panorama des menaces 2015 - Plus de danger des menaces connues" en tentant l'exercice prospectif pour les deux prochaines années. Le leitmotiv de l'étude est de considérer que les menaces connues (1) ont un facteur de dangerosité plus élevé que les générations précédentes. Tout simplement parce que les attaquants se sont professionnalisés et que les attaques techniques sont de plus en plus sophistiquées.

lundi 22 avril 2013

Programme "Olympic games" et cyber-conflits : la conférence de David E. Sanger à Paris

La Chaire Castex de cyberstratégie organisait jeudi 18 avril 2013, à l'Ecole militaire, sa journée d'études sur les représentations du cyberespace avec pour point d'orgue la conférence du journaliste américain David E. Sanger. Pour le profane, ce nom ne dit sans doute pas grand chose. Journaliste au New York Times (1) mais également correspondant en chef de la Maison Blanche à Washington, son fait d'arme est d'avoir révélé le 1er juin 2012 l'existence d'un programme secret ("covert ops") de l'administration américaine appelé Olympic games (2) ("Jeux olympiques").

Du candidat au président : l'évolution de la pensée d'Obama en matière de cybernétique

En janvier 2009, a lieu la passation de pouvoir dans le bureau Ovale entre Barack Obama, fraîchement élu, et son prédécesseur Georges Bush Jr. Ce dernier explique à Obama qu'il y a "deux programmes secrets qu'il faut poursuivre". En effet, l'histoire du programme Olympic games débute sous l'ère Bush fils. Y ont été décidés deux programmes "cover ops" majeurs : l'un concernant l'utilisation massive de drones pour frapper les cadres d'Al Qaïda et affidés, en particulier dans les zones tribales, entre l'Afghanistan et le Pakistan, l'autre concernant le programme nucléaire iranien qui deviendra ensuite "l'affaire Stuxnet". Pour la petite histoire, il semble que des essais aient eu lieu sur le territoire américain et que fût apportée à la Maison Blanche le même type de centrifugeuse que celles utilisées par l'Iran. Impressionné par le long cylindre endommagé, le président Busk aurait dit "Ok, I'm convinced" (3).

lundi 15 avril 2013

Cybersécurité Australie : du "Top 35" à "Infosec 4"

Je signalais en décembre 2012 la réactualisation du "top 35" du DSD (1), le guide de recommandations en matière de protection et de défense des systèmes d'information étatiques australiens. Ces derniers jours, le Protective Security Policy Framework (PSPF - le cadre politique de la sécurité et de la protection) du gouvernement australien vient, à son tour, d'être réactualisé. En conséquence, chacune des agences devra dorénavant mettre en œuvre les 4 mesures essentielles du "top 35".