Affichage des articles dont le libellé est twitter. Afficher tous les articles

vendredi 17 août 2012

Top Twitter (août 2012)

Après l'Alliance Géostratégique et Nicolas Caproni, j'ai décidé de publier mon propre Top Twitter que je souhaite complémentaire même s'il possède de nombreux recouvrements. Il recense les Twittos, auxquels je suis abonné, qui publient régulièrement et apportent à mon sens un petit plus en termes d'information(s) et de valeur-ajoutée de celle-ci. Quelque autres représentent un vrai coup de coeur, sans autre ambition qu'exister et faire entendre une petite musique bien à eux/elles.

Organisé par thèmes, ce Top Twitter ne tient aucunement compte de la nationalité, même si Français et francophones sont très fortement représentés. L'ordre alphabétique n'a aucune importance et il y aura sans doute des mécontent(e)s et des mécontentes. S'ils/elles travaillent bien :) d'ici là, rendez-vous est donné à la prochaine fournée, fin 2012, probablement !

jeudi 19 mai 2011

DHS + Siemens = TakeDownCon - SCADA

C'est de nouveau grâce à Twitter qui, une fois encore prouve sa pertinence comme outil pointu de veille, que l'on a appris l'annulation d'une présentation lors des sessions Security TakeDownCon à Dallas. Il faut d'abord remercier Jason E. Street avant de se pencher sur le pourquoi du comment.
 
Deux chercheurs en sécurité, l'un semi-indépendant Dillon Beresford (déjà relayé sur ce blog), l'autre Brian Meixell travaillant pour NSS Labs devaient présenter mais surtout faire une démonstration physique aujourd'hui autour du thème "Réactions en chaîne - Hacking SCADA". L'idée semblait être de démontrer comment des attaquants motivés (et non-étatiques) pourraient pénétrer tout système industriel même le plus protégé du monde ! Et comment il serait possible d'écrire le code malveillant sans avoir accès physiquement à la cible. En clair, reprendre les principes ayant conduit à la création de Stuxnet et, a priori, sa réussite opérationnelle.
 
Mais une discussion, quelques heures avant la présentation, avec des représentants de l'ICS-CERT...du DHS (qui a préalablement discuté avec Siemens) semble avoir convaincu les deux chercheurs qu'il était dans "l'intérêt national" de ne pas se produire devant les plus de 300 participants. Les choses ne sont pas exactement dites comme cela mais il faut ainsi comprendre l'exercice "langue de bois" qui s'en est suivi. A lire ici pour quelques précisions supplémentaires et les commentaires, passablement remontés.

On notera simplement qu'il ne peut y avoir de coïncidence entre les mesures annoncées cette semaine par l'administration Obama sur la cybersécurité et cet événement, confiné au petit monde de la sécurité et de ses chercheurs. Le fait que la cybersécurité soit officiellement devenue un enjeu de sécurité nationale trouve ici sa première concrétisation. Il y en aura d'autres...

lundi 4 avril 2011

Si vis pacem sur Twitter

Vous pouvez dorénavant suivre l'actualité de ce blog (et un peu au-delà si je RT :) via le fil Twitter CyvispaSec que j'ai créé la semaine dernière. Le rythme de publication du blog va probablement devenir plus erratique, le temps que je puisse trouver un équilibre entre mes différentes activités.

Une simple remarque sur Twitter : je trouve que c'est un moyen extrêmement puissant pour démultiplier les possibilité de veille informationnelle. Le pendant étant une plus grande addiction, surtout couplé avec un outil de type smartphone.

mercredi 27 octobre 2010

Barack ? We've got a (big) problem !

Pardon par avance pour ce trait d'humour et cinéphile (Apollo 13) mais comment ne pas traiter différemment un incident qui, même s'il pourrait prêter à sourire, est tout simplement grave ?!
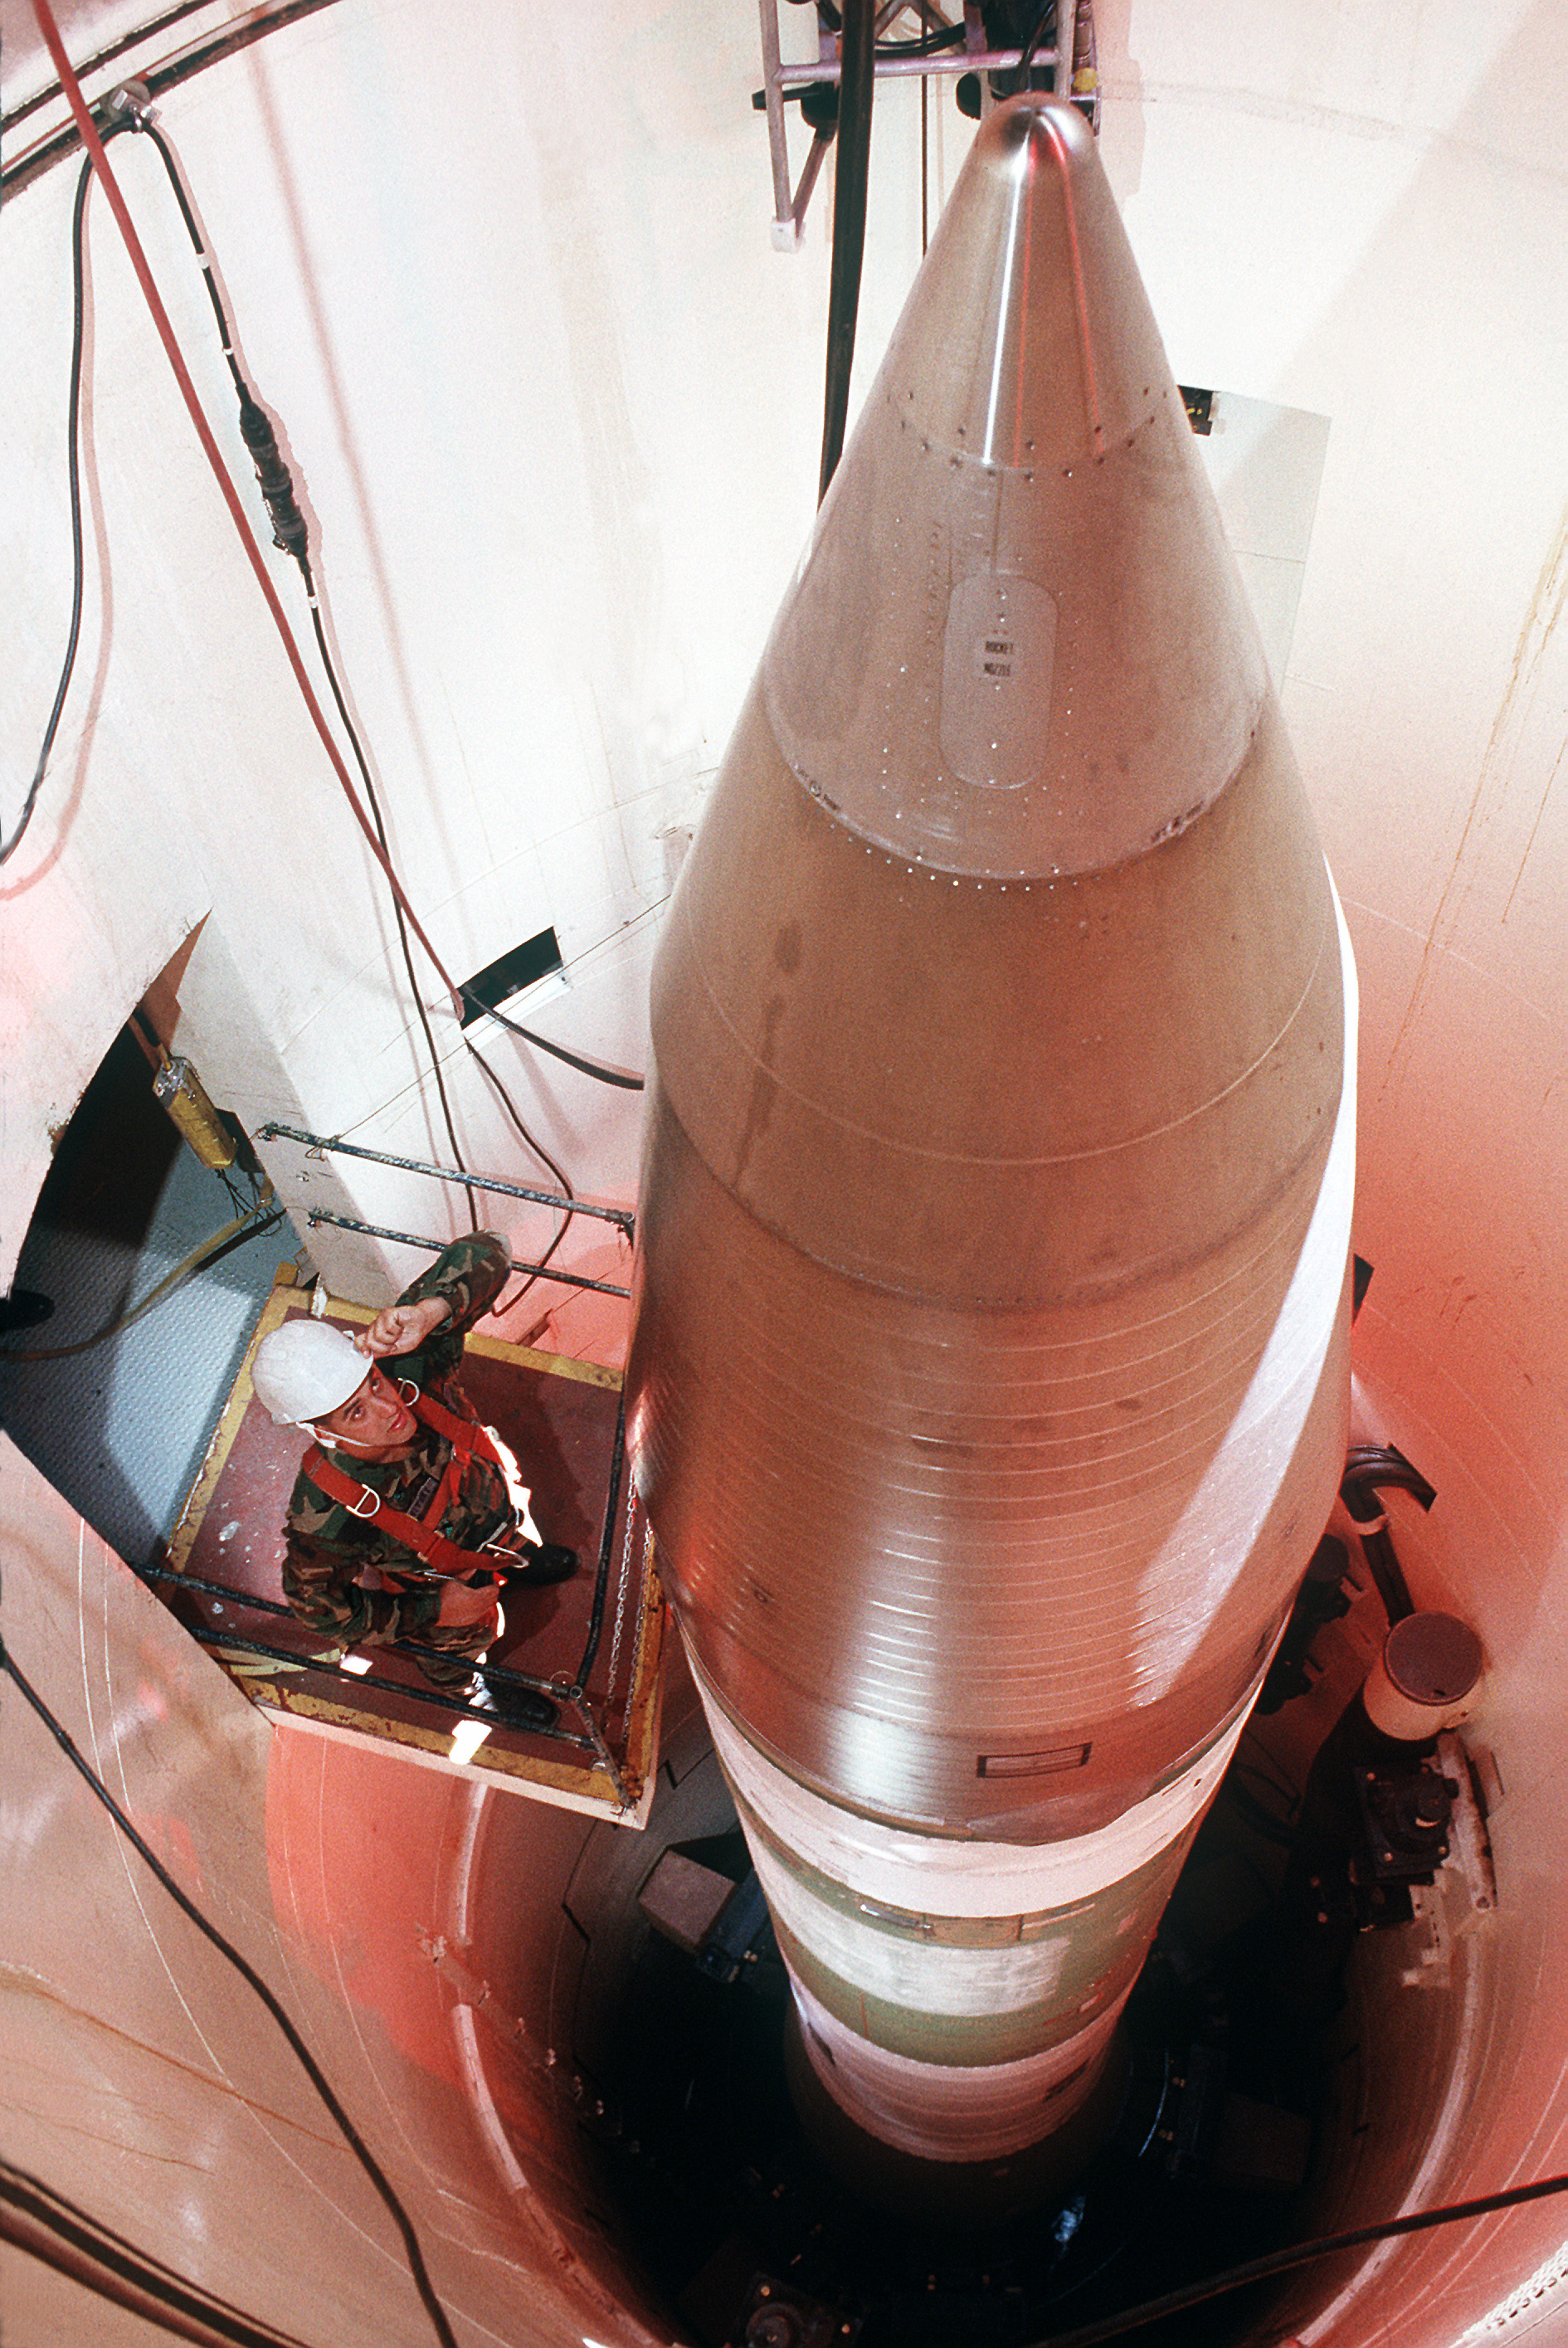
C'est le magazine culturel américain The Atlantic, à travers son site internet, qui a déterré le lièvre : samedi dernier (23 octobre), les officiers missile de quart dans leur bunker n'avaient plus aucun contrôle sur 50 missiles de type Minuteman III (donc un escadron soit 1/3 des vecteurs de l'Air Force Base Warren, Wyoming) ou, ramené à l'ensemble des missiles continentaux américains, 1/9ème de la force de frappe nucléaire ! L'affaire a depuis été reprise par les média dont une bonne synthèse se trouve sur ce blog.

 Là où l'histoire devient moins rigolote mais m'intéresse davantage, c'est que l'incident semble identifié mais sans que l'origine n'en soit connu : le "LF status" (Launch Facility Status = état des installations de lancement) est passé à "down", signifiant l'impossibilité d'être assuré de l'état de réponse (au lancement) des missiles. Ce type de code d'erreur peut même signifier une impossibilité de lancement (plus de détails ici) même si les procédures de secours permettent un tir des missiles depuis un tout autre endroit (E4-B NAOC).

L'erreur serait donc localisée sur l'un des LCC (Lauch Control Center computer - Terminal de lancement) qui s'est mis à ne plus "pinger" correctement les missiles sous sa coupe (10 missiles par LCC). Les officiers de tir ont décidé d'éteindre puis de rallumer les 5 consoles et seule la console posant problème est demeurée hors-ligne. Ce qui signifie que 50 missiles ont été "hors de contrôle" durant plusieurs minutes ! Dans ce cadre, on ne peut  dire ce qu'a dit un porte-parole de l'administration : "les choses ont fonctionné comme prévu" !

Non, les choses n'ont pas fonctionné comme prévu, d'autant moins que le problème n'a toujours pas été identifié. S'agit-il d'un problème hardware lié au vieillissement des installations, d'une erreur humaine ou, cas plus grave, d'un acte malveillant ? Affaire à suivre...

Edit : rendons à César qui, dans ce cas précis s'appelle John Noonan, ce qui lui appartient car c'est par un tweet que l'information est sortie. Notons que le monsieur est un ancien officier missiles. Ceci expliquant cela alors que, normalement, ce genre d'information aurait dû être couverte par une classification de défense.