Affichage des articles dont le libellé est information security. Afficher tous les articles

jeudi 24 janvier 2013

Reprise de la chronique "la sécurité de l'information est-elle un échec ?"

Cidris et moi-même avions commis, l'année dernière, une première série d'articles consacrée à une interrogation tenace et à un état des lieux partagé par nombre de nos confrères. Notre angle d'attaque concernait le possible échec de la sécurité de l'information ces dernières années face à l'augmentation des attaques informatiques réussies. 

Le constat posé et l'illustration fournie quotidiennement par ces attaques incessantes, restait à proposer des pistes de réflexion si ce n'est des solutions pour améliorer cet état de fait. Volonté ambitieuse s'il en est, une nouvelle série d'articles a été écrite et le site de l'Alliance géostratégique demeure le media privilégié pour partager ce premier article de la saisons 2. N'hésitez-pas à réagir et à commenter, toujours de manière constructive, évidemment.

samedi 21 juillet 2012

Sécurité de l'Information : faut-il abandonner la sensibilisation des utilisateurs ?

A première vue, la problématique ainsi posée peut paraitre décalée si ce n'est provocatrice. En effet, et depuis des années, les entreprises qui traitent sérieusement de la protection et de la sécurité de leurs systèmes d'information s'appuient toutes sur une sorte de carré magique : un référentiel adossé à une politique (PSSI), des moyens spécialisés, une organisation fonctionnelle au centre de laquelle le RSSI est la pierre angulaire et enfin l'éducation des utilisateurs. 

Ces derniers, souvent qualifiés de maillon faible ou, plus rarement, de maillon fort en vertu de leur niveau de sensibilisation et de formation, devraient dorénavant être écartés du budget alloué à la sécurité du SI au profit unique d'un axe double : le cloisonnement des réseaux et la sécurité (robustesse) de l'environnement. C'est en tout cas ce que pense Dave Aitel, le président¹ d'une société américaine de sécurité des SI.

jeudi 17 février 2011

MISSION: Security (Coup de pouce)

Cela fait un moment que je souhaite consacrer  de temps en temps de courts billets afin de promouvoir les sites web ou les blogs qui m'inspirent. 

J'inaugure le premier d'entre eux avec le blog  "MISSION: Security" de l'un de mes anciens confrères, Mister Jer001. Généralement technique mais excellent vulgarisateur (avec plein d'images, ce qui ne gâche rien), les sujets traités par l'auteur vont de la partie Audit(s) technique(s) et tests de pénétration à, dernièrement, une série sur la famille de normes 27K (ISO 27001, 27002 et consorts). Malheureusement le blog est irrégulièrement alimenté mais si le "Big J" m'entend... :)

mercredi 5 janvier 2011

Backdoors OpenBSD et FBI

Courant décembre, ZDNet publie un article annonçant que le FBI serait soupçonné d'avoir fait intégrer des backdoors dans OpenBSD. Il faut savoir qu'OpenBSD est un système d'exploitation libre de type Unix dont le triptyque est "son intransigeance sur la liberté du logiciel et du code source, la qualité de sa documentation, et l'importance accordée à la sécurité et la cryptographie intégrée".

L'histoire démarre lorsque Theo de Raadt, cofondateur et co-développeur de l'OS, explique le 14 décembre 2010 qu'il a reçu un mail de Gregory Perry lui indiquant la présence de backdoors introduites à la demande des autorités fédérales (FBI).  G. Perry aurait décidé de transmettre l'information apparemment pris par le remords mais surtout parce que son NDA (Non-Disclosure Agreement - Accord de confidentialité pour faire simple) venait d'expirer.

La communauté OpenBSD mais aussi BSD s'émeut alors de l'information et T. de Raadt recommande un audit de code tout en restant extrêmement prudent sur les motivations réelles de G. Perry. L'audit de code n'aurait, pour le moment, rien révélé de particulier ni mis en évidence la présence d'une quelconque backdoor.
J'ai donc contacté l'un de mes confrères, spécialiste du monde BSD (ultra geek voire obscur :) qui m'a donné son sentiment et que je reproduis ci-dessous, avec son consentement :
"L'info est avérée, il s'agit bien d'un mail de Theo de Raadt (patron du projet) qui, lorsqu'il a eu vent de l'affaire par le biais de "l'implémenteur", a initié un audit général.
Mais pour moi, il y a plusieurs hypothèses, soit il s'agit bien d'une corruption de l'un des développeurs avec très certainement une implémentation de backdoor, ou alors, il y eu tentative sur la dite période et Theo a gardé l'info sous le coude, pour s'en servir aujourd'hui, car le projet doit subir des pressions des autorités US pour implémenter ces backdoors, ce qui permet de les tenir à distance avec le buzz qu'a générer l'affaire.
Dans tous les cas, il y a bien eu des initiatives de la part des autorités US."

Simples initiatives ou portes dérobées avérées, peu de personnes de la sécurité (informatique / de l'information) seront surprises qu'une telle possibilité existe. A suivre...

jeudi 28 octobre 2010

Agent.BTZ, proto Stuxnet ?

Raccourci éditorial s'il en est, qui se souvient encore de l'année 2008 et du Pentagone qui avait subi une longue épidémie de l'Agent.BTZ (une analyse technique intéressante peut être lue ici) liée à du code malveillant s'étant indifféremment propagée sur des réseaux classifiés et non-classifiés ? Les américains, assurément, s'en souviennent puisque la création récente de l'U.S. Cyber Command dont l'un de mes précédents billets traitait en serait la conséquence la plus visible.

Cette affaire fait en tout cas l'objet d'un article a priori intéressant dans la vénérable revue "Foreign Affairs", volume 89, numéro 5. L'auteur,  William J. Lynn III, qui est aussi l'adjoint du secrétaire américain à la défense, rappelle longuement cet épisode et pose ses réflexions quant au nouveau paradigme que conduit l'insertion d'actes malveillants et ciblés dans le cyberespace. A priori intéressant puisque seul un aperçu est disponible, le reste l'étant par paiement.

Quel lien alors avec les récentes attaques de Stuxnet ? Indirect me semble-t-il et touchant principalement la partie désinformation : il est dit que les américains suspectèrent alors les Russes puisque la souche .BTZ avait déjà utilisée par des hackers russes. Coupable facile voire idéal, c'est là où la prudence commande de faire attention et c'est bien ainsi que Wired s'interrogeait à haute-voix : "Pourquoi une agence de renseignement lancerait une attaque molle *" ?

* Le côté mou relevant d'avantage de la faiblesse d'emploi voire de l'absence de mécanismes compliquant la tâche d'analyses forensiques. Qui ont eu lieu, d'ailleurs.

Edit : le blog Mars Attaque a lui aussi rapidement réagi sur le sujet donc j'en fais part, courtoisie oblige !

mercredi 27 octobre 2010

Barack ? We've got a (big) problem !

Pardon par avance pour ce trait d'humour et cinéphile (Apollo 13) mais comment ne pas traiter différemment un incident qui, même s'il pourrait prêter à sourire, est tout simplement grave ?!
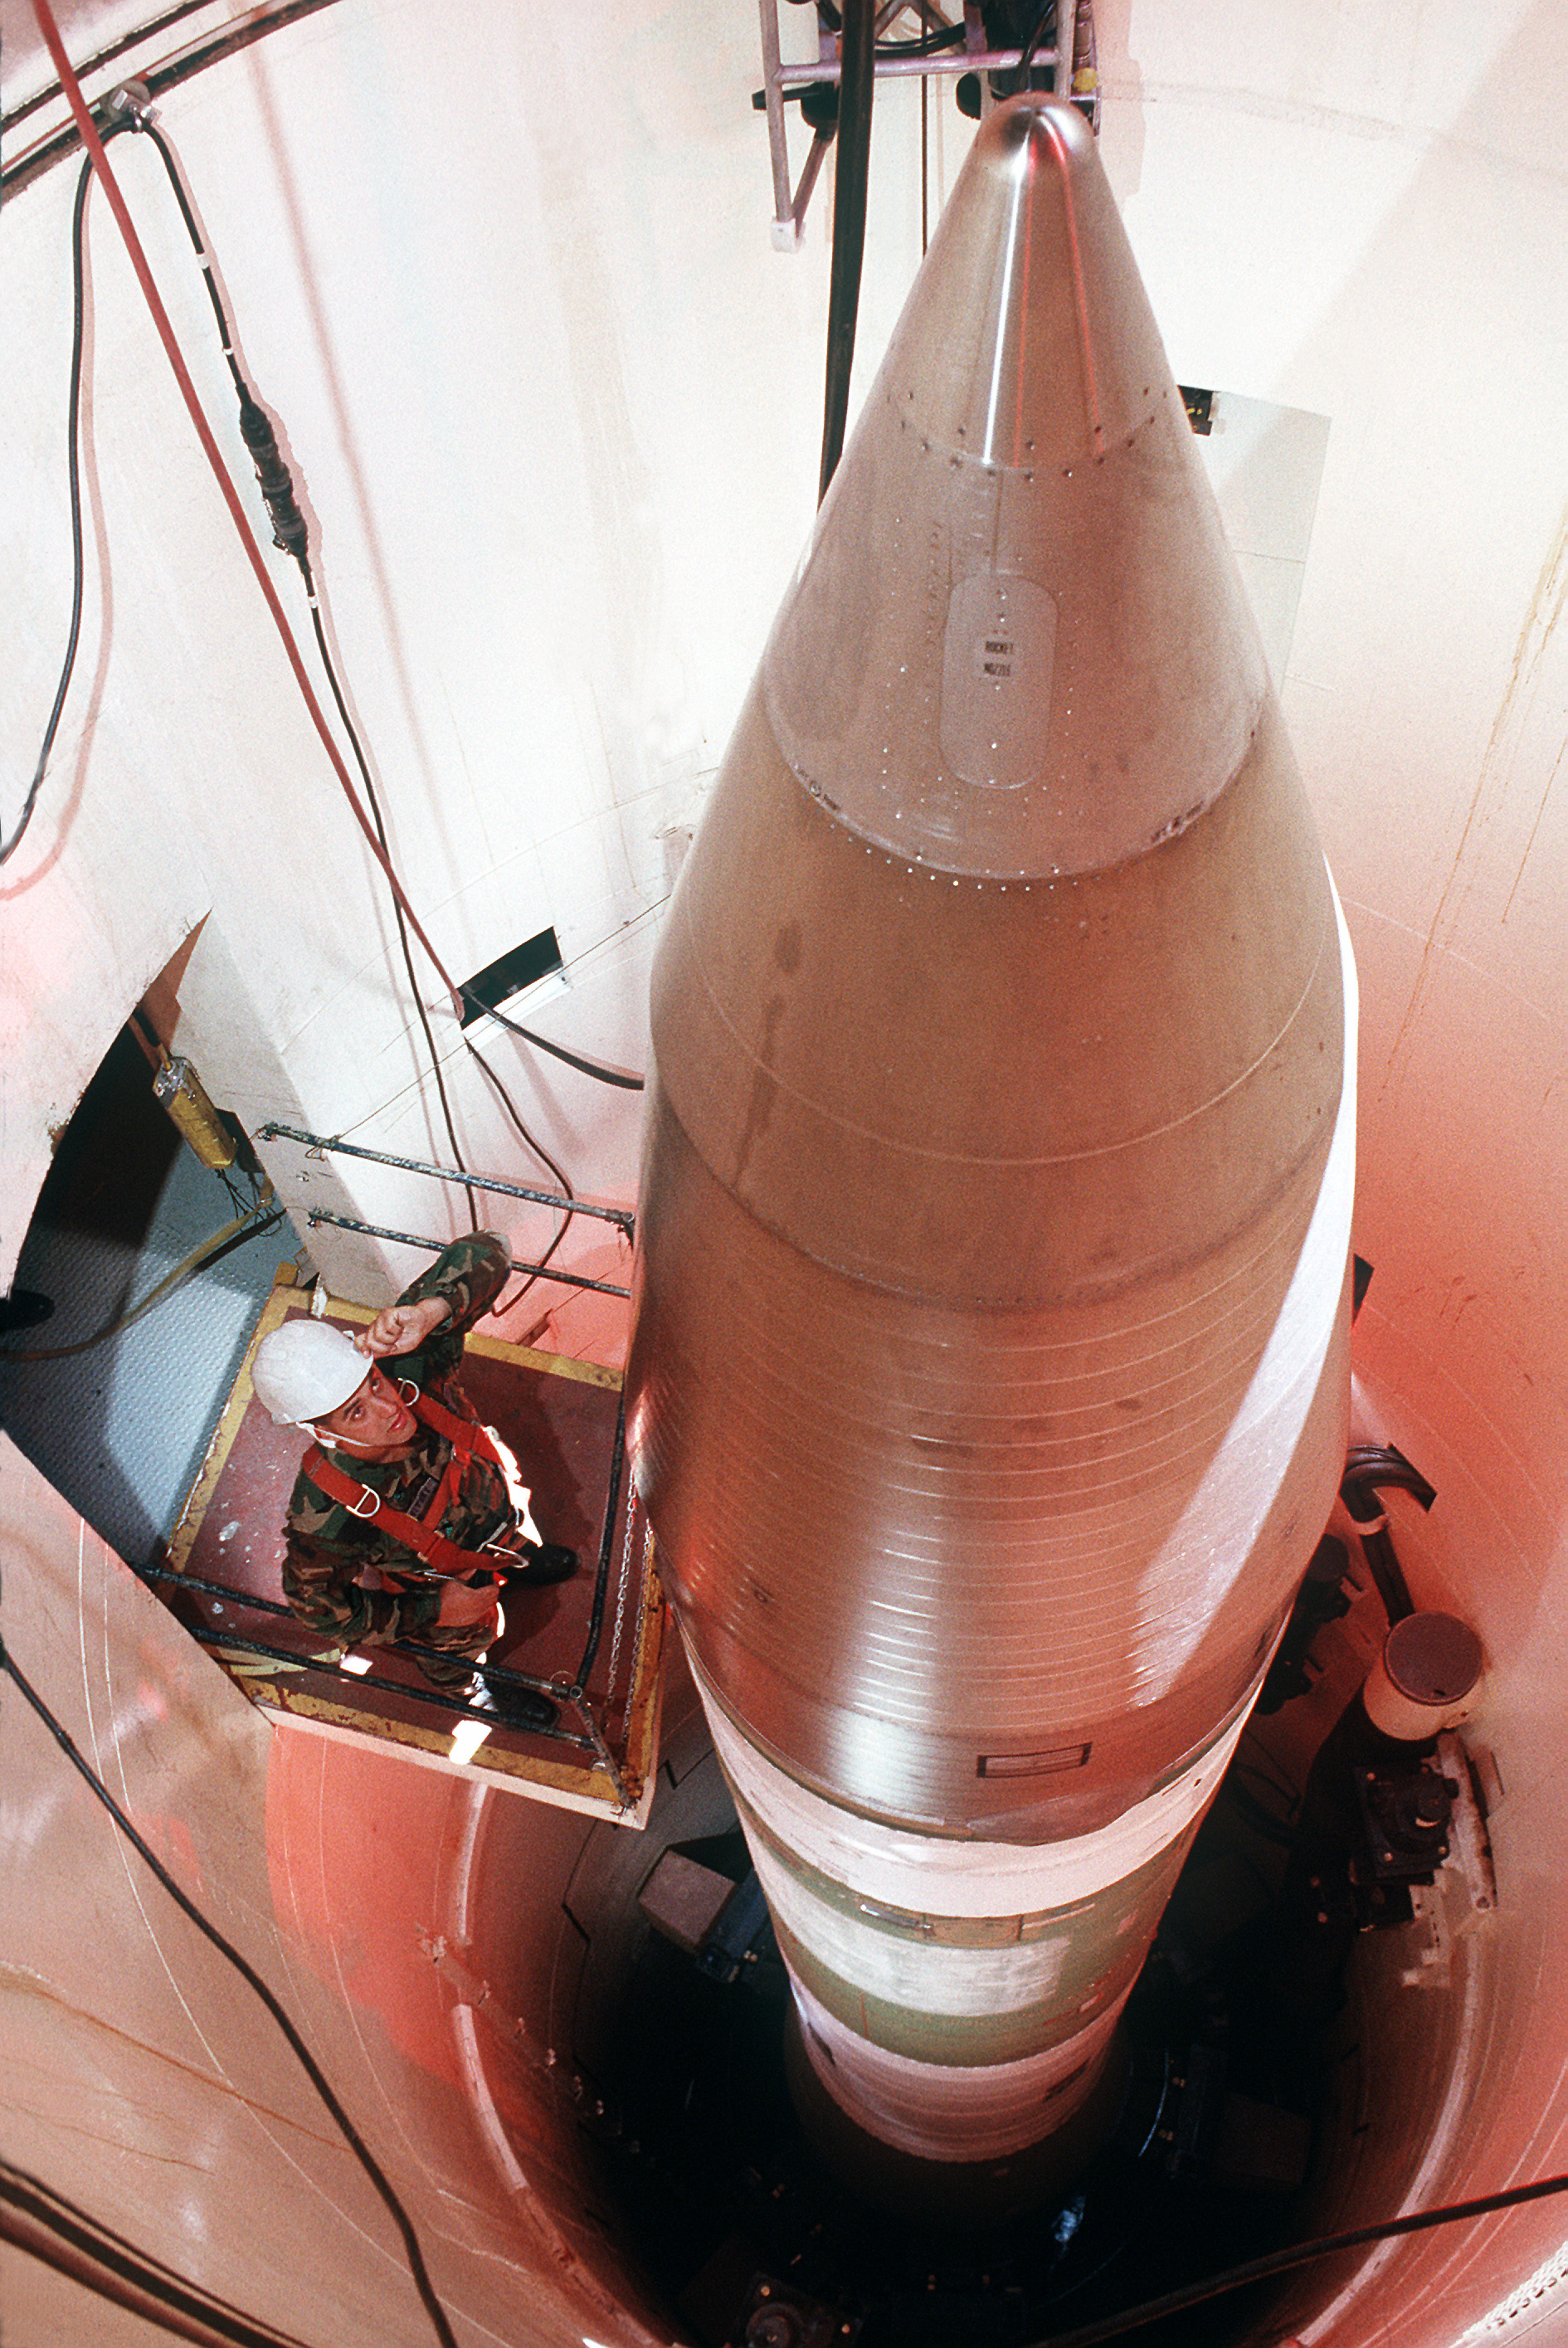
C'est le magazine culturel américain The Atlantic, à travers son site internet, qui a déterré le lièvre : samedi dernier (23 octobre), les officiers missile de quart dans leur bunker n'avaient plus aucun contrôle sur 50 missiles de type Minuteman III (donc un escadron soit 1/3 des vecteurs de l'Air Force Base Warren, Wyoming) ou, ramené à l'ensemble des missiles continentaux américains, 1/9ème de la force de frappe nucléaire ! L'affaire a depuis été reprise par les média dont une bonne synthèse se trouve sur ce blog.

 Là où l'histoire devient moins rigolote mais m'intéresse davantage, c'est que l'incident semble identifié mais sans que l'origine n'en soit connu : le "LF status" (Launch Facility Status = état des installations de lancement) est passé à "down", signifiant l'impossibilité d'être assuré de l'état de réponse (au lancement) des missiles. Ce type de code d'erreur peut même signifier une impossibilité de lancement (plus de détails ici) même si les procédures de secours permettent un tir des missiles depuis un tout autre endroit (E4-B NAOC).

L'erreur serait donc localisée sur l'un des LCC (Lauch Control Center computer - Terminal de lancement) qui s'est mis à ne plus "pinger" correctement les missiles sous sa coupe (10 missiles par LCC). Les officiers de tir ont décidé d'éteindre puis de rallumer les 5 consoles et seule la console posant problème est demeurée hors-ligne. Ce qui signifie que 50 missiles ont été "hors de contrôle" durant plusieurs minutes ! Dans ce cadre, on ne peut  dire ce qu'a dit un porte-parole de l'administration : "les choses ont fonctionné comme prévu" !

Non, les choses n'ont pas fonctionné comme prévu, d'autant moins que le problème n'a toujours pas été identifié. S'agit-il d'un problème hardware lié au vieillissement des installations, d'une erreur humaine ou, cas plus grave, d'un acte malveillant ? Affaire à suivre...

Edit : rendons à César qui, dans ce cas précis s'appelle John Noonan, ce qui lui appartient car c'est par un tweet que l'information est sortie. Notons que le monsieur est un ancien officier missiles. Ceci expliquant cela alors que, normalement, ce genre d'information aurait dû être couverte par une classification de défense.

lundi 4 octobre 2010

Thème du mois : les stratégies dans le cyberespace

Les hasards du calendrier sont parfois étonnants. Aux Etats-Unis, le président Obama a décidé que le mois d'octobre serait consacré à la sensibilisation à la cybersécurité. En France, où la blogosphère géostratégique est active, multiple et dynamique, Alliance GéoStratégique (AGS) consacre également ce mois-ci au même thème afin de "parcourir le cyberespace, sous l’angle de la stratégie, de la géopolitique, de la cybercriminalité, de la cyberguerre et bien d’autres."

Je vous encourage à aller y faire un tour, même si je ne suis pas intégré à l'Alliance car nombreux sont les articles de qualité et les auteurs pertinents.
J'apporte néanmoins ma modeste contribution en vous invitant à lire l'article intitulé "La sécurité immergée dans la complexité systémique" que j'avais rédigé en avril 2010. En somme, il s'agit bien d'unir l'ensemble des forces et des acteurs (aux moyens si différents) pour sensibiliser les citoyens aux risques et aux enjeux de l'information sous forme numérique. Bonnes lectures !

jeudi 2 septembre 2010

Prendre le maquis du Web ?

Titre résolument provocateur en résonance avec un article du site Ecrans, partie multimédia du quotidien Libération. Cet article daté du 30 août traite d'une interview donnée par Jean-Michel Jarre au magazine musicale Uncut. Le génial compositeur d'Oxygène livre une réflexion à mon sens pertinente sur le devenir du web.

Même si ce billet de rentrée peut (vous) sembler en écart avec la "ligne éditoriale" de ce site, j'y décèle néanmoins une lien possible de fracture numérique majeure pour la prochaine décennie. Un excellent sujet de thèse au confluent de la prospective, de la stratégie et de la sociologie des internautes dans les années qui viennent. Avec en perspective des changements majeurs dans la façon d'appréhender et d'utiliser (ou non !) "l'ancien" web et voir émerger un web underground, possible réalité revival de la 1ère génération internet (avant 2000). Où se poseraient de nouvelles problématiques d'anonymat, de confidentialité donc de...sécurité !

Bonne rentrée à toutes et à tous.

lundi 26 avril 2010

La sécurité immergée dans la complexité systémique

La sécurité de l'information ne vit pas en vase clos et de ce fait, doit être mise dans un contexte de perspective plus globale. D'autant plus qu'essayer de garantir un niveau de risques acceptable dans un environnement interdépendant où les menaces, les enjeux et les technologies évoluent rapidement, nécessite une approche bien plus souple et ouverte qu'une simple analyse de risques à laquelle vient se greffer un système de management de la S.I.

Des termes comme systémique, prospective et géostratégie ne sont pas de simples figures de style que l'on entendrait dans les salons feutrés de certaines discussions où la rhétorique l'emporterait sur la réalité. Ces disciplines participent à la réflexion d'ensemble qu'un responsable de la sécurité se doit d'avoir constamment, au risque de ne faire qu'un simple travail de technicien, oubliant dans quel cadre le système qu'il doit protéger s'insert et interagit et quels sont les enjeux politiques, économiques et stratégiques pouvant peser de manière indirecte mais parfois aussi directe.

C'est dans cet esprit que je porte au lecteur attentif et francophone (les autres aussi are welcome :) quelques liens qui servent à ma veille quotidienne et qui, parfois, m'aident à anticiper ou mieux comprendre certaines tendances.

Le blog Secret Défense de J-D Merchet qui est probablement le blog français des affaires militaires le plus consulté.
Celui de son homologue Jean Guisnel, Défense Ouverte.
Mon blog défense, mis à jour régulièrement avec des sujets d'actualité.
Le dessous des cartes qui, je le pense, n'a aucun rapport avec l'excellente émission de vulgarisation sur Arte.
Alliance géostratégique, assurément intéressant, avec des articles pertinents et d'une certaine profondeur.
Enfin Rapport de conflits, créé et animé par un citoyen belge, petit pays dont nous sommes beaucoup à espérer que les tensions actuelles déboucheront sur une solution politique viable et non sécessionniste.

Cette liste n'est bien-sûr pas exhaustive mais elle participe, je l'espère, comme base fiable à la prise en compte de la complexité que la sécurité de l'information doit prendre en compte. Bonne(s) lecture(s).

lundi 12 avril 2010

Risques et réseaux sociaux en entreprise

Dans mon billet du 11 février 2010, je terminais en indiquant que l'une de mes prochaines réflexions porterait sur l'intérêt d'exploiter les réseaux sociaux. Accaparé par mes activités tant professionnelles que personnelles, je préfère vous renvoyer, pour le moment, vers un billet court mais intéressant qui traite d'une étude sur le sujet menée par Forrester.

A vrai dire, mes réflexions actuelles gravitent davantage autour de mon dernier billet intitulé "Le jeu et ses règles". Mais les problématiques et les solutions possibles appréhendant un changement de paradigme proche d'une véritable révolution culturelle ("From follower to leader") sont complexes. Donc je phospore... :)

lundi 18 mai 2009

NetFocus 2009 - Bruxelles

Lundi 11 et mardi 12 mai, votre serviteur a eu le plaisir de rejoindre Bruxelles d'un coup d'aile afin de participer à NetFocus 2009, qui avait lieu au sein du très agréable Royal Hotel Radisson SAS.

Ambiance de crise si l'on peut dire car presque deux fois de participants qu'en 2008, surtout que l'évènement avait lieu en Belgique. Cocasse pour ce NetFocus...France !

Peu de nouveautés ou d'évolutions par rapport à l'année dernière. Un regret sur la présentation web 2.0 pour laquelle j'avais déjà présenté les problématiques l'année dernière. Il me semble que tout se déporte actuellement sur le SaaS et le Cloud et que le 2.0 fait déjà partie...du passé !

Deux belle interventions néanmoins, en lien plus ou moins direct avec les infrastructures vitales et critiques. Affaire(s) à suivre de près puisque depuis la parution du décret SAIV, rien ne semble avoir bougé en terre gauloise ! Mais chuuut puisque NetFocus se veut avant tout un rendez-vous "off" de partage d'expériences, d'opinions et de points de vue parfois antagonistes mais tellement enrichissants.

En résumé, quelques belles interventions, assez peu d'originalité (l'exercice prospectif apporterait du sang frais !), le noyau "dur" des RSSI Français de NetFocus toujours aussi sympathique et l'espoir que NetFocus 2010 ait lieu...en France !

mercredi 25 février 2009

Hacking en orbite : science-fiction ?

Un excellent article ce mois-ci dans le non moins excellent magazine CNIS (Computer Network and Information Security) concernant les attaques possibles via les liaisons montantes mais surtout descendantes des satellites de communication.

Et c'est encore Adam Laurie qui, après des démonstrations fracassantes sur le clonage RFID, nous livrera ses réflexions au prochain BlackHat sis à Washington. Il conviendra d'attendre les retours des chanceux qui auront obtenu leur place et un billet d'avion (pas simple en période de crise ?!) mais l'on peut résumer son attaque comme nécessitant peu de moyens techniques, pour un coût dérisoire, avec néanmoins de grandes incertitudes sur la possibilité de réussir une attaque de type cooking-hijacking.

A suivre donc dans les prochaines semaines...