Affichage des articles dont le libellé est cidris. Afficher tous les articles

jeudi 24 janvier 2013

Reprise de la chronique "la sécurité de l'information est-elle un échec ?"

Cidris et moi-même avions commis, l'année dernière, une première série d'articles consacrée à une interrogation tenace et à un état des lieux partagé par nombre de nos confrères. Notre angle d'attaque concernait le possible échec de la sécurité de l'information ces dernières années face à l'augmentation des attaques informatiques réussies. 

Le constat posé et l'illustration fournie quotidiennement par ces attaques incessantes, restait à proposer des pistes de réflexion si ce n'est des solutions pour améliorer cet état de fait. Volonté ambitieuse s'il en est, une nouvelle série d'articles a été écrite et le site de l'Alliance géostratégique demeure le media privilégié pour partager ce premier article de la saisons 2. N'hésitez-pas à réagir et à commenter, toujours de manière constructive, évidemment.

mercredi 22 février 2012

La Sécurité de l’Information est-elle un échec ? Spaghettis et “complicités” internes !

Le quatrième volet de la chronique écrite en collaboration avec le blog allié CIDRIS - Cyberwarfare, également membre de l'Alliance Géostratégique, vient d'être publié.

Après avoir établi le constat d'un échec relativement patent de la sécurité de l'information dans l'entreprise, dénoncé certains effets de mode (équipements, logiciels, procédures) entièrement inadaptés au contexte dans lesquels ils sont mis en œuvre puis nous être attachés sur l'essence même de la problématique c'est à dire les biens informationnels ou "assets" qu'il faut identifier, classifier et protéger, nous vous convions à de "l'archéologie informatique" !

Le saut temporel que nous faisons conduit à mettre en exergue une partie des causes du mal qui frappent encore de (trop) nombreux Systèmes d'Information. Alors que la gastronomie italienne est fine et ensoleillée, on verra que le "plat de spaghettis" peut être aussi un plat bien peu digeste et à cause duquel se développent de nombreuses "maladies chroniques". Lorsque des faiblesses techniques mais aussi des "complicités" internes bien naïves sont présentées sur un plateau, l'attaquant n'a plus tout bonnement qu'à se servir. Bonne lecture !

mardi 3 janvier 2012

2012 : du changement dans la continuité

http://www.emgleobreiz.com/
Je cède donc à la tradition en vous présentant, lectrices et lecteurs, tous mes voeux de santé, de bonheur, de réussite professionnelle et d'accomplissements personnels.

Pour marquer cette nouvelle année et comme l'idée me démangeait depuis longtemps déjà, j'ai décidé de refondre la présentation du site, en particulier afin d'intégrer ma blogroll, puisque le modèle Blogspot que j'utilisais avant ne le permettait pas. Il y aura sûrement encore quelques évolutions sur la forme, le temps que je sois satisfais du résultat. 

Veuillez également noter la publication sur l'Alliance Géostratégique du 3ème article de la chronique "La sécurité de l'information est-elle un échec ?", toujours écrit en collaboration avec le blog allié CIDRIS - Cyberwarfare. Je vous renvoie d'ailleurs à son article du jour sur le sujet (ainsi qu'à ses vœux) auquel je souscris entièrement. Enfin, ce blog continuera d'informer et d'éclairer sur les risques, les menaces et les problématiques dans le cyberespace...et au-delà. Avec le souhait de créer de nouveaux échanges autour de la sécurité et de la Défense, tout en développant ceux déjà existants avec la blogosphère française, francophone et européenne.

vendredi 14 octobre 2011

La Sécurité de l'Information est-elle un échec ? 1) Le constat

L'Alliance Géostratégique vient de publier un article, premier d'une série écrite en collaboration avec le blog allié CIDRIS - Cyberwarfare. A travers le constat partagé que la menace informationnelle a évolué ces dernières années, que les risques sans changer de nature se font bien plus réels mais aussi invisibles, nous pensons que les dispositifs (techniques, organisationnels mais aussi normatifs)  chargés de protéger le patrimoine informationnel mais surtout l'appréhension intellectuelle de la situation  sont - au mieux - mal adaptés quant ce n'est pas entièrement obsolètes !

Ce qui est relativement étrange c'est de constater que la gestation de cette série d'articles intervient après l'observation et une réflexion entamées depuis presque deux ans. Coïncidence s'il en est, on notera qu'une certaine actualité ces derniers jours (ANSSI, Thales, ...) s'est beaucoup penchée sur le sujet même si ,CIDRIS et moi, avons décidé de gravir le sommet "par la face Nord" puisque nous avons l'ambition de traiter la problématique dans sa globalité tout en essayant d'y apporter des réponses voire des solutions (la critique seule n'étant pas suffisante).

lundi 10 octobre 2011

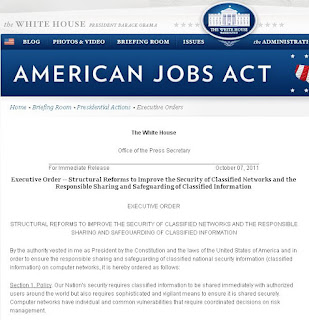
Cybersécurité : un nouvel Executive Order d'Obama

La volonté seule ne suffisant malheureusement pas, un pragmatisme certain et le temps qui est nécessaire semblent conduire le président Obama et son administration à essayer de tirer le meilleur parti des leçons du passé. Mais aussi à préparer l'avenir, proche et un peu plus lointain, tout au moins dans le cyberspace.

C'est ainsi que l'on peut appréhender les nominations récentes au DHS et au Pentagone. C'est aussi sous cet angle que l'on peut analyser l'Executive Order du président Obama, publié et applicable dès vendredi dernier (7 octobre).

Avant de présenter ce qui me semble être les deux faits saillants de cet Ordre Exécutif Présidentiel, rappelons brièvement qu'il est la résultante directe de trois facteurs distincts mais complémentaires. Les deux premiers, extérieurs, sont d'abord les attaques surprises du 11 septembre 2001 (absence de coordination inter-agences alors que de nombreuses informations parcellaires existaient) et l'affaire du soldat Manning, plus récente (il y a presque 18 mois), avec les fuites consécutives via Wikileaks. Le troisième, intérieur cette fois-ci, est le résultat de 7 mois de revues et d'audits par l'administration US sur la façon dont sont partagées et gérées les informations confidentielles (ou tout du  moins sensibles).

Il s'agit donc en l'occurrence d'assurer une véritable cohérence entre l'ensemble des agences fédérales, nombreuses et dotées d'une culture sécurité (de l'information) et du secret extrêmement différentes les unes des autres. Un comité spécial sera créé afin de coordonner le partage d'informations inter-agences tout en s'assurant que les informations classifiées sont correctement protégées. Chacune des 24 agences majeures recensées se verra dotée d'un responsable dont la mission sera d'identifier, de classifier et de protéger les informations qui le nécessitent.

Comme il ne s'agit pas seulement d'ordonner, les objectifs doivent pouvoir être corrélés avec des résultats mesurables. C'est l'objet de la seconde mesure phare de cet Executive Order : sous le patronage du ministre de la Justice (pour les aspects légaux et la conformité) et du directeur du renseignement national (qui chapeaute les  nombreuses agences du renseignement américain) une "Insider Threat Task Force" sera chargée de veiller à l'application de l'ensemble des directives en matière de cybersécurité, tout en développant les contours d'une politique de dissuasion, de détection et de mitigation des risques. D'autres missions lui sont aussi confiées, ce blog y reviendra probablement un peu plus tard, mais l'écueil légal, entre autre, fait écho à mon analyse approfondie concernant la stratégie cybersécurité des États-Unis.

Pour conclure j'aimerai souligner deux choses : le comité spécial mis en place devra rendre compte de l'avancée de sa mission sous 90 jours puis une fois par an. En matière de mesure de la performance et d'évolutions possibles (lorsqu'elles sont nécessaires), les USA restent encore un bel exemple de pragmatisme et d'efficacité. Enfin, puisque l'information couverte par ce billet rejoint d'autres préoccupations, je vous encourage à aller consulter l'Alliance géostratégique cette semaine qui devrait publier le premier d'une série d'articles réalisée conjointement avec le blog allié Cidris.

Sources supplémentaires :

lundi 1 août 2011

Pause estivale

Comme nombre de ses confrères, ce blog a commencé à prendre ses quartiers d'été et ne devrait reprendre son rythme de croisière qu'à compter de courant septembre. Après un rythme de publication élevé durant le premier semestre 2011, une pause est devenue nécessaire. Je ne disparaîtrai cependant pas complètement puisque des gazouillis continueront en micro-blogging sur mon compte Twitter.

Mon dernier travail d'avant vacances devrait être prochainement publié sur le site de l'Alliance Géostratégique. Il concernera une analyse complémentaire à celle effectuée par CIDRIS - Cyberwarfare sur la stratégie cybersécurité publiée le 14 juillet par le Pentagone. D'ici là je ne peux que souhaiter d'excellents congés à celles et ceux qui y sont et une bonne reprise à tous les autres.

mercredi 1 juin 2011

Cybersécurité : de l'autre côté du "Channel"

Il y a maintenant presque trois semaines, l'administration Obama annonçait une série de mesures en cybersécurité, visant à rendre plus efficace un arsenal déjà existant et conséquent. On lira, si ce n'est déjà fait, l'analyse détaillée de Cidris sur ce thème.

La semaine dernière, le président Obama était en visite officielle au Royaume-Uni et, avec son homologue David Cameron, n'a pas manqué de rappeler la relation "unique et spéciale" qui lie historiquement les deux nations. Au-delà du glamour et des flashs crépitants des photographes, on peut, sans trop se tromper, affirmer que les annonces anglaises cette semaine en matière de cybersécurité tombent étrangement à point nommé. 

Ces annonces soulignent clairement l'adoption et l'application de la politique américaine dans ce domaine. C'est en particulier vrai sur les questions offensives tout comme la prise en compte du cyberespace comme nouveau domaine d'actions à appréhender comme les trois (ou quatre) autres dimensions (Terre, Air, Mer voire Espace pour les USA, la Chine et...la France !). De la pure doctrine américaine.

On notera avec intérêt que dans un contexte de taille "à la tronçonneuse"(1) dans le budget grand-breton :
- Que les subsides consacrés à la cybersécurité sont conséquents (650 M £ soient 740 M €) et doivent permettre le recrutement de "plusieurs centaines" de spécialistes (chiffre non détaillé pour d'évidentes raisons de confidentialité);
- Qu'une réflexion s'engage dorénavant sur l'adjonction de cyber-unités au sein des unités militaires traditionnelles ("Cyber-soldiers"(2)).
- Qu'enfin, le gouvernement anglais axe également ses efforts sur la protection des infrastructures critiques ainsi que la résilience des services et des réseaux gouvernementaux.


(1) en France ce serait plutôt à la serpette !
(2) à propos des "cyber-soldiers" je reste "perplexe" sur l'emploi du terme "cyber-commandos" que j'ai pu lire ici ou là à propos des dernières annonces concernant l'ANSSI et, entre autre, la création d'une Force de réaction rapide. A noter qu'il ne s'agit pas d'une création mais d'une confirmation à visée "communicationnelle" et que pour avoir été formé - dans une autre vie - chez les commandos (Sicut Aquila ;), je souhaiterai humblement un peu moins de "bling-bling" et un peu plus de respect pour les "vrais" commandos ! A qui j'adresse un salut amical et respectueux en ces temps d'opérations militaires multiples et dangereuses.

vendredi 4 février 2011

Today is the Day (the Music) IPv4 Died

L'un de mes confrères (qui se reconnaîtra et à qui j'adresse un confraternel clin d'œil) m'a envoyé de bon matin un courriel* de Marcus Sachs, Vice-Président de la politique Sécurité du groupe Verizon. Ce dernier, amateur de bons mots mais aussi probablement de (bonne) musique nous rappellait qu'hier, on fêtait le 52ème anniversaire de la tragique disparition des légendes du rock Buddy Holly, Richie Valens et J.P. "The Big Bopper" Richardson.

La presse américaine s'en est bien-sûr fait l'écho mais ce petit malin de Marcus a aussi voulu faire un parallèle historique entre cette date de commémoration et l'évènement qui secoue symboliquement l'internet puisque, comme le rappelait judicieusement Cidris, les dernières adresses IPv4 (Internet Protocol version 4) viennent d'être allouées aux cinq continents. Ce qui tombe bien puisqu'il restait cinq blocs en /8 soit environ 16,8 millions d'adresses par bloc. De quoi voir venir quelques temps encore même si maintenant il va être difficile d'ignorer l'obstacle : c'est IPv6 qu'il va falloir gérer, ce qui effraye un temps soit peu les acteurs mondiaux du web. J'y reviendrai à l'occasion et en attendant, je vous enjoins à lire ce papier didactique de la NRO (en anglais). 

* Today is the Day the Music Died.  A fitting date for the last allocation of IPv4 to be issued.