Signé un 1er avril, l'ordre exécutif ("Executive Order") du président Obama permettant de sanctionner notamment financièrement "toute personne ou entité" qui portera dorénavant préjudice aux systèmes d'information d'un secteur d'infrastructure critique étasunien (1) n'est pas un poisson d'avril. Ou alors, il est sacrément bien fichu tant il est crédible et cohérent avec la stratégie générale de l'administration US en matière de lutte contre les agressions et, plus globalement, de conflictualités dans le cyberespace (2).
Affichage des articles dont le libellé est executive order. Afficher tous les articles
jeudi 2 avril 2015
jeudi 30 août 2012
Cybersecurity Act USA : avec ou sans Executive Order ?
Tandis qu'aux États-Unis le Sénat n'en finit pas de ne pas s'accorder
sur un très attendu car nécessaire "Cybersecurity Act", une sénatrice vient de réclamer que le président Obama dégaine urgemment un Executive Order. La session parlementaire actuelle du Congrès se terminant très prochainement, la méthodologie du président pour ce domaine semble donc avoir échoué.
lundi 10 octobre 2011
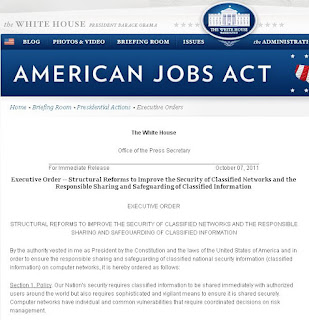
Cybersécurité : un nouvel Executive Order d'Obama
La volonté seule ne suffisant malheureusement pas, un pragmatisme certain et le temps qui est nécessaire semblent conduire le président Obama et son administration à essayer de tirer le meilleur parti des leçons du passé. Mais aussi à préparer l'avenir, proche et un peu plus lointain, tout au moins dans le cyberspace.
C'est ainsi que l'on peut appréhender les nominations récentes au DHS et au Pentagone. C'est aussi sous cet angle que l'on peut analyser l'Executive Order du président Obama, publié et applicable dès vendredi dernier (7 octobre).
Avant de présenter ce qui me semble être les deux faits saillants de cet Ordre Exécutif Présidentiel, rappelons brièvement qu'il est la résultante directe de trois facteurs distincts mais complémentaires. Les deux premiers, extérieurs, sont d'abord les attaques surprises du 11 septembre 2001 (absence de coordination inter-agences alors que de nombreuses informations parcellaires existaient) et l'affaire du soldat Manning, plus récente (il y a presque 18 mois), avec les fuites consécutives via Wikileaks. Le troisième, intérieur cette fois-ci, est le résultat de 7 mois de revues et d'audits par l'administration US sur la façon dont sont partagées et gérées les informations confidentielles (ou tout du moins sensibles).
Il s'agit donc en l'occurrence d'assurer une véritable cohérence entre l'ensemble des agences fédérales, nombreuses et dotées d'une culture sécurité (de l'information) et du secret extrêmement différentes les unes des autres. Un comité spécial sera créé afin de coordonner le partage d'informations inter-agences tout en s'assurant que les informations classifiées sont correctement protégées. Chacune des 24 agences majeures recensées se verra dotée d'un responsable dont la mission sera d'identifier, de classifier et de protéger les informations qui le nécessitent.
Comme il ne s'agit pas seulement d'ordonner, les objectifs doivent pouvoir être corrélés avec des résultats mesurables. C'est l'objet de la seconde mesure phare de cet Executive Order : sous le patronage du ministre de la Justice (pour les aspects légaux et la conformité) et du directeur du renseignement national (qui chapeaute les nombreuses agences du renseignement américain) une "Insider Threat Task Force" sera chargée de veiller à l'application de l'ensemble des directives en matière de cybersécurité, tout en développant les contours d'une politique de dissuasion, de détection et de mitigation des risques. D'autres missions lui sont aussi confiées, ce blog y reviendra probablement un peu plus tard, mais l'écueil légal, entre autre, fait écho à mon analyse approfondie concernant la stratégie cybersécurité des États-Unis.
Pour conclure j'aimerai souligner deux choses : le comité spécial mis en place devra rendre compte de l'avancée de sa mission sous 90 jours puis une fois par an. En matière de mesure de la performance et d'évolutions possibles (lorsqu'elles sont nécessaires), les USA restent encore un bel exemple de pragmatisme et d'efficacité. Enfin, puisque l'information couverte par ce billet rejoint d'autres préoccupations, je vous encourage à aller consulter l'Alliance géostratégique cette semaine qui devrait publier le premier d'une série d'articles réalisée conjointement avec le blog allié Cidris.
Sources supplémentaires :
mardi 28 juin 2011
Cyber-espionnage "temps de paix" ?!
Les USA, grands communicants devant l’Éternel, ont beau maîtriser l'art et la manière de peindre la toile qui illustrera au mieux le storytelling choisi, il semble cependant assez évident que le cyber-espace et les enjeux liés à se conflictualité sont un sujet pour le moins...délicat !
Tandis que je tentais, imparfaitement, vendredi dernier d'analyser l'Executive Order signé le mois dernier par le président Obama, des éléments de réflexion supplémentaires sont apparus durant le week-end. Un article de TheAtlanticWire résume parfaitement les 3 points clés qu'il faut (faudrait ?) retenir pour le moment. Pour le moment, puisque le Pentagone doit prochainement publier la déclinaison de l'Executive Order en règles d'engagement opérationnelles et que l'été apportera peut-être un autre lot de "fuites" savamment orchestrées.
Les 3 points clés sont les suivants :
- S'assurer régulièrement que les routes (vers les réseaux gouvernementaux et militaires) du pays-cible (je ne vois pas d'autre traduction contextuelle à "another country") sont "praticables" à tout moment via l'envoi de requêtes non-malveillantes. Ceci en vue de lancer une contre-attaque éclair. L'article parle d'espionnage en temps de paix (Peacetime Espionage) pour cette activité.
- L'autorisation de mesures de rétorsion en lançant des attaques ou des contre-attaques avec la particularité que les USA s'arrogent le droit de poursuivre virtuellement les attaquants, même (et surtout) à l'intérieur du pays d'où proviendrait l'attaque.
- Enfin, le fait de ne pas lancer d'attaque ou de contre-attaque via les réseaux, systèmes et serveurs d'un "pays neutre" c'est à dire qui n'aurait pas donné son autorisation à ce type d'action.
La partie "rétorsions" est la moins surprenante puisque nombre de spécialistes se sont focalisés sur ce point alors, qu'à mon avis, les autres parties sont tout aussi intéressantes, si ce n'est plus. On remarquera d'ailleurs la belle hypocrisie de langage qu'il y aurait à distinguer un cyber-espionnage "en temps de paix" et un cyber-espionnage "en temps de guerre". Il s'agit bel et bien de la même activité qui est de reconnaître les chemins d'attaque vers les pays-cibles et de s'assurer que l'ensemble des informations dont disposent les USA sont à jour "au cas où".
Enfin, la partie sur les "pays neutres" est soit un non-sens soit, là aussi, une belle hypocrisie pseudo-légaliste : le Pentagone, via l'U.S. Cyber Command, voire le DHS (le périmètre "géographique" du DHS semble, en fait, assez fluctuant) ne sera pas autorisé à lancer une cyber-attaque via un pays qui ne l'aurait pas autorisé. Le Pentagone ou le DHS non, mais la CIA ?
On atteint là les limites d'un exercice, certes délicat, de communication tout azimuts alors que la stratégie générale n'apparait pas vraiment finalisée* ou reste encore perfectible. A moins, évidemment, que tout ceci ne soit qu'un immense iceberg où la partie immergée reste invisible aux yeux du commun des mortels ?
* on lira avec intérêt (en anglais) les auditions effectuées par la sous-commission "Cybersécurité" du Sénat. Des critiques, émises par Mélissa Hathaway, soulignent le flou que j'évoquais plus haut. En particulier sur le rôle du DHS. Je veillerai, si mon agenda le permet, à produire une courte analyse sur ces auditions.
Libellés :
cyber,
cyber attack,
cyber attaque,
cyber-espionage,
cyber-espionnage,
cyber-retaliation,
cyber-rétorsion,
cyberwar,
cyberwarfare,
executive order,
Obama,
OTAN,
The Atlantic Wire
vendredi 24 juin 2011
Cybersécurité USA : les règles (officielles) d'engagement signées
Le mois dernier, le gouvernement Obama annonçait une série de mesures dans le domaine de la cybersécurité. Les mesures étant déclinées sur le plan défensif et offensif, c'est ce dernier point qui avait surtout retenu l'attention de certains média (traditionnels et Internet).
La riposte à coups de missiles, pas seulement conventionnels (?!), en réponse à une attaque sur l'infrastructure de production et de transport de l'électricité avait choqué plus d'un commentateur avisé. Je demeure toujours convaincu que cette image est avant tout l'interprétation de "toute cyber-attaque d'origine étatique pourra être considérée comme un acte de guerre".
Il semblerait que des fuites savamment organisées (forcément) épaississent un peu plus le brouillard* puisque l'on en apprend un peu plus sur l'Executive order, portant sur la cybersécurité, et signé le mois dernier par le président Obama. En lieu et place de missiles, il y est surtout question des réactions militaires autorisées en fonction de certaines cyber-attaques : celles-ci vont de l'emploi des capacités cyber-offensives à la conduite de missions de renseignement (espionnage = usage CIA).
Dans tous les cas, toute réaction devra avoir reçu une autorisation présidentielle et, même si l'ensemble des règles ne sont pas encore connues, une cyber contre-attaque américaine passant par un autre pays devra avoir l'aval de celui-ci. Sur le principe de ce qui se fait du point de vue de l'aviation militaire américaine qui doit, normalement*, obtenir l'autorisation de passage dans l'espace aérien du pays survolé.
Ce dernier point me plonge dans une grande perplexité puisque les attaques peuvent être menées très rapidement et qu'un pays comme les USA, inventeur - entre autre - de l'Internet, possède les outils les plus pointus pour camoufler de possibles attaques de son territoire. Disons que dans ce cadre, on est plus dans une réponse de type "communication officielle" avec, optionnellement, l'implication des alliés (au hasard : l'OTAN).
Étrangement*, les règles d'engagement de la CIA n'apparaissent nulle part. Sachant que cette dernière possède les propres siennes (également sous Executive order mais de niveau...secret !) dans le cyber-espace et qu'elles sont moins contraignantes que celles qui s'appliquent aux militaires. Alors peut-être qu'un jour, oui, en réponse à une cyber-attaque, l'un des (nombreux) drones employé par "l'Agence" balancera son ou ses missiles sur un data-center militaire. Ou, en tout cas, sur une cible de valeur militaire voire politique.
* on notera avec une certaine gourmandise que la discrétion induite par le brouillard n'empêche aucunement de jouer à "ma main droite ne voit pas ce que ma main gauche fait" ! Mais qu'aussi, Tom Clancy est un visionnaire ! ;)
Libellés :
cia,
combat uav,
cyber,
cyber attack,
cyber attaque,
cyber contre-attaque,
cyberwar,
cyberwarfare,
drone,
drone armé,
executive order,
NATO,
Obama,
OTAN,
uav
Inscription à :
Articles (Atom)